Den orange og den grå sky i Cloudflare ligner en lille detalje, men valget afgør hele trafikvejen til din server. Med Proxied står Cloudflare mellem brugeren og din webserver. Med DNS only fortæller Cloudflare blot, hvor serveren står, hvorefter forbindelsen går direkte dertil. Her får du den praktiske forskel – og de undtagelser, der oftest giver problemer.
Hvad er forskellen på DNS only og Proxied?
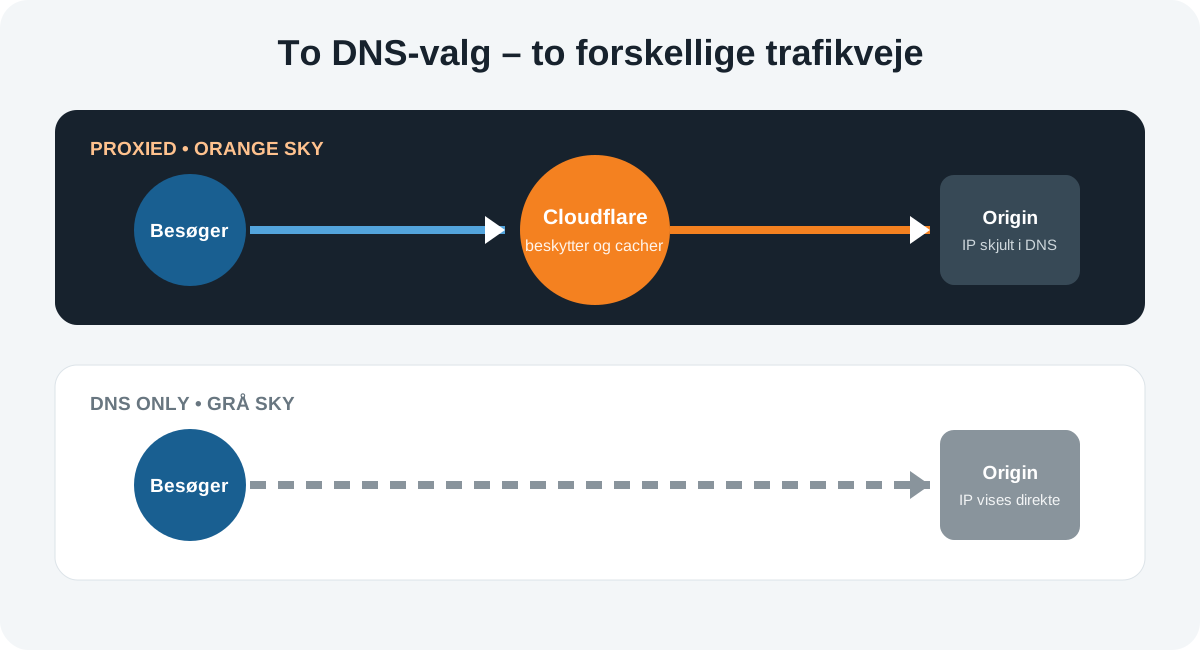
Begge indstillinger bruger Cloudflare som autoritativ DNS-server. Forskellen er, hvilket svar besøgerens DNS-opslag får, og hvem der efterfølgende håndterer forbindelsen.
Proxied
DNS-opslaget returnerer Cloudflares anycast-IP-adresser. HTTP/HTTPS-trafikken går til Cloudflare, som derefter kontakter din origin-server.
- Origin-IP skjules i DNS-svaret
- DDoS-beskyttelse og sikkerhedsregler
- Cache, komprimering og HTTP/2/HTTP/3
- HTTP/HTTPS-analyse og fejlsider
DNS only
DNS-opslaget returnerer den faktiske IP eller destination. Brugerens forbindelse går direkte til serveren uden om Cloudflares HTTP-proxy.
- Cloudflare leverer kun DNS-svaret
- Din origin-IP er synlig
- Ingen Cloudflare-cache eller webbeskyttelse
- Velegnet til mail og ikke-webprotokoller
Hvad får du med Proxied?
Når et understøttet A-, AAAA- eller CNAME-record står som Proxied, bliver Cloudflare en reverse proxy foran websitet. Besøgeren ser Cloudflares IP-adresser, mens Cloudflare henter indholdet fra din server.
Cloudflare kan filtrere trafik, anvende WAF-regler og absorbere mange typer DDoS-angreb, før de rammer din server.
Statiske filer kan caches tættere på brugerne. Brotli, HTTP/2 og HTTP/3 kan også forbedre leveringen.
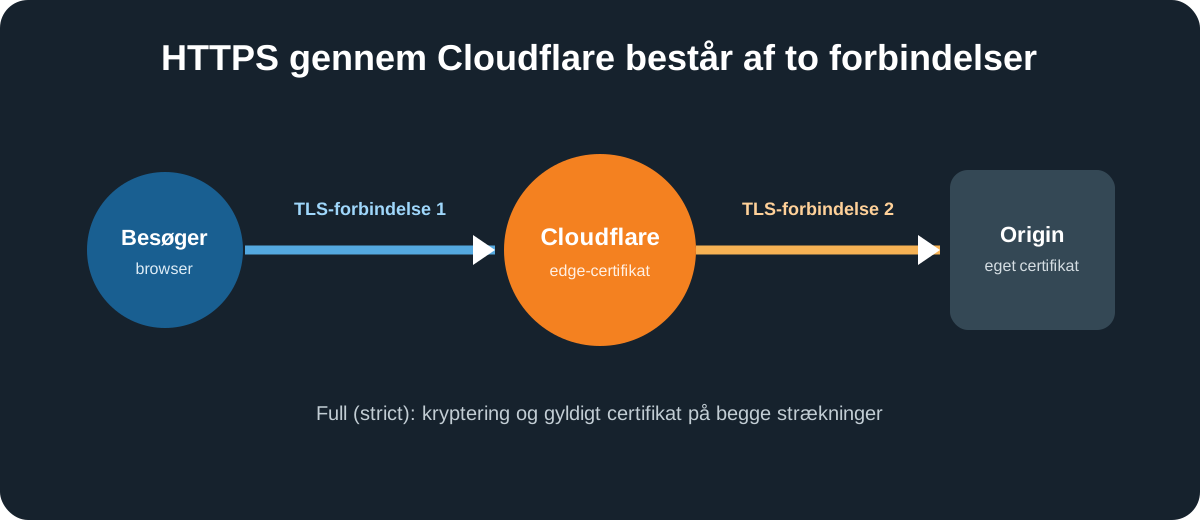
Cloudflare kan vise et offentligt certifikat til besøgeren og oprette en separat krypteret forbindelse til din origin.
Redirects, Transform Rules, rate limiting, analytics og andre Cloudflare-funktioner kræver normalt, at trafikken er proxied.
Hvornår skal du bruge DNS only?
DNS only er det rigtige valg, når tjenesten ikke er almindelig webtrafik, når en tredjepart kræver direkte DNS-opslag, eller når du midlertidigt fejlsøger forbindelsen til origin.
- Mail: MX-records kan ikke proxied. Hostnavnet bag MX, eksempelvis
mail.example.dk, skal normalt også være DNS only. - SSH, RDP og databaser: Den almindelige Cloudflare-proxy er beregnet til HTTP/HTTPS på bestemte porte, ikke vilkårlig TCP/UDP.
- FTP/SFTP: Brug DNS only eller en særskilt løsning. SFTP er SSH og er ikke webtrafik.
- Domæneverifikation: TXT-records har ingen proxyknap. CNAME-verifikationer bør følge udbyderens anvisning og er ofte DNS only.
- Andre CDN- og SaaS-tjenester: Nogle leverandører kræver DNS only og håndterer selv proxy, certifikat og beskyttelse.
- Direkte fejlsøgning: Grå sky kan bruges kortvarigt til at afgøre, om fejlen ligger hos Cloudflare eller origin-serveren.
Konkrete eksempler: Hvilken sky skal recordet have?
| Record | Formål | Anbefaling | Hvorfor? |
|---|---|---|---|
A @ | Hovedwebsite | Proxied | Webtrafik får beskyttelse, cache og skjult origin-IP. |
CNAME www | www-version | Proxied | Samme fordele som hoveddomænet. |
A api | HTTPS-API | Proxied | Godt valg, hvis API'et bruger understøttet HTTP/HTTPS-port og passer til grænserne. |
A mail | Mailserver | DNS only | SMTP, IMAP og POP3 går ikke gennem standard-webproxyen. |
MX @ | Modtagelse af mail | DNS only | MX-records kan ikke proxied. |
A ssh | SSH-adgang | DNS only | Direkte SSH er ikke HTTP/HTTPS. |
CNAME verify | Verifikation | Ofte DNS only | Følg altid tredjepartens dokumentation. |
Hvilke DNS-records kan overhovedet proxied?
Det er primært A-, AAAA- og CNAME-records, der kan have orange sky. TXT, MX, NS, SRV, CAA og øvrige DNS-typer fungerer som DNS-data og har ikke samme proxyfunktion. En orange CNAME bliver som udgangspunkt flattened og besvares med Cloudflares IP-adresser.
Hvis det samme hostname har flere A- eller AAAA-records, og mindst ét er proxied, behandler Cloudflare ifølge dokumentationen alle A/AAAA-records på navnet som proxied. Man kan derfor ikke pålideligt blande orange og grå sky på samme hostname.
Understøttede porte
Cloudflares normale proxy accepterer HTTP/HTTPS på en fast liste af porte. De typiske er 80 og 443, men blandt andet 8080, 8443 og enkelte andre webporte understøttes også. En tjeneste på en vilkårlig port bliver ikke automatisk brugbar, blot fordi recordet får orange sky.
SSL/TLS: Den vigtigste indstilling efter orange sky
Med Proxied er der to forbindelser: besøgeren til Cloudflare og Cloudflare til origin. Derfor skal SSL/TLS-indstillingen passe til certifikatet på serveren.
HTTPS til Cloudflare, men HTTP videre til origin. Bør normalt undgås; det kan give redirect-loops og efterlader sidste strækning ukrypteret.
Kryptering til origin, men Cloudflare validerer ikke certifikatet strengt. Bedre end Flexible, men ikke førstevalget.
Cloudflare kræver et gyldigt certifikat på origin. Det er den anbefalede opsætning med Let's Encrypt eller Cloudflare Origin CA.
Sådan beskytter du origin-serveren rigtigt
Orange sky hjælper kun, hvis angribere ikke blot kan gå uden om Cloudflare og ramme serverens IP direkte. En gennemført opsætning består derfor af flere lag:
- Proxy alle offentlige webnavne
Kontrollér både hoveddomæne, www og øvrige web-subdomæner.
- Undgå DNS-records, der afslører samme IP
Et DNS-only-record til samme server kan afsløre origin-IP'en, selv om websitet er orange.
- Begræns firewall på port 80/443
Tillad kun Cloudflares officielle IP-ranges, hvis din drift og overvågning kan håndtere det.
- Begræns administration separat
Brug VPN, Tailscale, Cloudflare Access/Tunnel eller en fast administrator-IP til SSH og kontrolpaneler.
- Brug Full (strict)
Installér et gyldigt certifikat på origin, så forbindelsen er krypteret og valideret hele vejen.
Cloudflare Tunnel: Når du helst ikke vil åbne porte
Cloudflare Tunnel vender forbindelsen om: en connector på dit netværk laver en udgående, krypteret tunnel til Cloudflare. Du behøver derfor ikke offentlig IPv4, port forwarding eller en åben indgående 443-port. Det er særligt nyttigt bag CGNAT og i homelab.
Et Tunnel-hostname bliver normalt oprettet som en proxied CNAME til en cfargotunnel.com-adresse. Besøgeren går stadig gennem Cloudflare, mens origin forbindes via tunnelen. Det er ikke det samme som at sætte et almindeligt DNS-only-record til orange sky; connectoren og tunnelruten skal være konfigureret.
Typiske fejl og hurtig fejlfinding
Websitet virker med grå sky, men ikke med orange
Kontrollér Cloudflares SSL/TLS-mode, certifikatet på origin, understøttet port og om serveren accepterer Cloudflares IP-adresser. Fejlkoder som 521, 522, 523, 524 og 525 peger på forskellige dele af forbindelsen.
Der opstår en redirect-loop
Det ses ofte med Flexible SSL, når origin tvinger HTTP til HTTPS. Skift normalt til Full (strict), og sørg for et gyldigt certifikat på origin.
Mail virker ikke efter orange sky
Sæt hostnavnet, som MX-recordet peger på, til DNS only. Kontrollér også MX, SPF, DKIM og DMARC. Cloudflares standardproxy videresender ikke almindelig SMTP/IMAP/POP3.
Min IP-adresse vises stadig i DNS
Kontrollér, om recordet faktisk står Proxied, og om andre DNS-only-subdomæner peger på samme IP. Historiske DNS-data kan desuden fortsat eksistere hos tredjepart.
Ændringen slår ikke igennem med det samme
Proxied records har normalt Auto TTL på 300 sekunder, men lokale DNS-caches kan holde oplysninger længere. Tøm lokal cache eller test mod en offentlig resolver.
Upload eller lang forespørgsel fejler
Cloudflares proxy har grænser for request-størrelse og forbindelsestid afhængigt af abonnement. Store uploads eller meget langsomme applikationssvar kan derfor kræve ændret arkitektur eller DNS only på et særskilt hostname.
En sikker standardopsætning
@WebsiteProxiedwwwWebsiteProxiedmailMailserverDNS onlysshAdministrationDNS only eller Tunnel/VPNDen gode gamle tommelfingerregel holder altså stadig: webtrafik gennem den orange sky; mail og andre protokoller gennem den grå. Men SSL/TLS, porte og origin-firewall afgør, om løsningen også er sikker og stabil i praksis.
Start med orange sky til web – og gør undtagelser bevidst
Hoveddomænet, www og almindelige HTTPS-subdomæner bør som udgangspunkt være Proxied. Brug DNS only, når protokollen eller leverandøren kræver det. Kombinér orange sky med Full (strict), et certifikat på origin og firewallbegrænsning; ellers har du kun udført halvdelen af arbejdet.
Kilder og videre læsning:
Cloudflare: Proxy status
Cloudflare: Network ports
Cloudflare: Full (strict)
Senest faktatjekket: 8. september 2026. Cloudflare kan ændre funktioner, grænser og understøttede porte; kontrollér derfor dokumentationen ved særlige opsætninger.